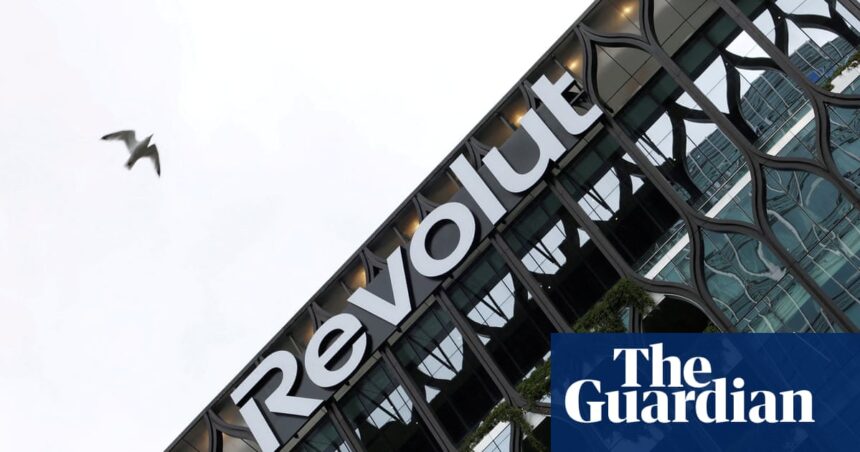
Um grupo de hackers que se identifica como “iamnotavillain” publicou uma exigência de resgate de US$ 3 milhões após um vazamento de dados que atingiu aproximadamente 680 clientes da Revolut na Europa. A cobrança foi divulgada em uma página mantida pelo próprio grupo, acompanhada de um contador regressivo e da exigência de pagamento em Monero, criptomoeda voltada à privacidade.
O episódio envolve informações pessoais obtidas a partir de solicitações fraudulentas que teriam explorado uma conta institucional de e-mail da administração pública italiana. Os criminosos se passaram por autoridades e solicitaram dados de usuários à fintech ao longo de vários meses, segundo apurações publicadas por veículos europeus.
Grupo publica pedido
A exigência de US$ 3 milhões apareceu publicamente em vez de ser apresentada inicialmente de forma privada, algo menos comum em operações de extorsão digital. O grupo afirma ter documentos e históricos de transações de clientes selecionados.
Entre os dados potencialmente expostos estão documentos de identidade, endereços e informações associadas a movimentações financeiras. As pessoas afetadas seriam, em grande parte, usuários com exposição relevante a criptoativos.
A Procuradoria de Reggio Calabria abriu investigação sobre o uso indevido de uma conta institucional de e-mail. O caso também envolve autoridades regulatórias e policiais de outros países.
O pedido de resgate foi publicado pelo grupo hacker, mas a Revolut afirma que não recebeu uma exigência diretamente em seus canais.
Ataque explorou engenharia social
As informações disponíveis indicam que os sistemas centrais da Revolut não foram invadidos da forma típica de um ataque direto à infraestrutura bancária. Os criminosos teriam usado uma conta governamental comprometida para se passar por autoridades legítimas.
Pedidos de informação enviados por órgãos públicos fazem parte da rotina de instituições financeiras. Ao falsificar essa origem, os atacantes conseguiram explorar procedimentos destinados a responder a solicitações legais.
Esse tipo de ataque mostra que a segurança depende não apenas de tecnologia, mas também de processos de validação. Contas institucionais comprometidas podem conferir aparência de legitimidade a mensagens fraudulentas.
Clientes relatam preocupação
Alguns usuários afetados demonstraram receio de riscos físicos e financeiros depois da exposição de endereços e de informações sobre patrimônio em criptomoedas. Dados desse tipo podem ser usados em tentativas de extorsão, fraude ou engenharia social.
Um dos clientes citados nas reportagens recebeu cobrança individual para suposta exclusão de seus dados. Esses pedidos não devem ser confundidos com a exigência coletiva de US$ 3 milhões publicada pelo grupo.
A Revolut afirma estar entrando em contato com os usuários afetados e cooperando com autoridades policiais e reguladores.
Fundos não foram atingidos
A fintech diz que nenhum dinheiro de clientes foi roubado no incidente e que seus sistemas bancários centrais permanecem seguros. A empresa também afirma que a quantidade de pessoas atingidas representa uma parcela muito pequena de sua base global.
A Revolut atende dezenas de milhões de clientes em mais de 30 países e vem ampliando sua operação bancária internacional. Um vazamento de dados pode ter impacto reputacional mesmo quando não há perda financeira direta.
A investigação deverá esclarecer por quanto tempo a conta institucional italiana foi utilizada, quantas solicitações foram atendidas e se outros serviços financeiros também foram alvo do mesmo método.